 NexCheck-筛号平台
先说结论:社交平台筛号本身是一种中性的数据清洗技术,用来核验企业自己合法获取的客户名单(如表单留资、老客 CRM、订单联系人)并不违法;正规的云端检测也不会向对方发送短信验证码、加好友请求或弹窗通知。真正导致违法或封号的,是“号码来源非法”“使用越界工具”以及“把已开通当成可任意骚扰”。
许多运营、市场与数据团队在准备清洗海外联系人名单前,心里都会犯嘀咕:把几万条客户手机号拿去批量检测是否注册了 WhatsApp、Telegram、Facebook 或 TikTok,到底会不会触犯 GDPR 等隐私法规?会不会惊动客户、甚至把自己手里的业务号一起连坐封掉?
要彻底理清这个问题,不能只看工具本身,而要把法律合规、技术实现、后续触达这三层拆开来看。
一、为什么有人筛号安全提效,有人却封号甚至踩法律红线?
行业里之所以经常把“筛号”和“封号”“黑产”混为一谈,是因为市面上同时存在合规的数据清洗与违规的灰产操作。风险主要来自以下三个完全不同的环节:
1. 数据来源:你有没有权利处理这批号码?
在欧盟 GDPR、新加坡 PDPA 或中国《个人信息保护法》等数据监管框架下,合规审查的起点不是“用了什么检测工具”,而是“处理这批号码的合法依据是什么”。
- 合规场景:客户在独立站注册、展会留资、咨询客服或历史成交订单中主动提供的联系方式,并且你的隐私政策中明确告知了用于客户服务与运营分析。对这类第一方数据进行开通状态与空号排查,属于正常的CRM数据治理。
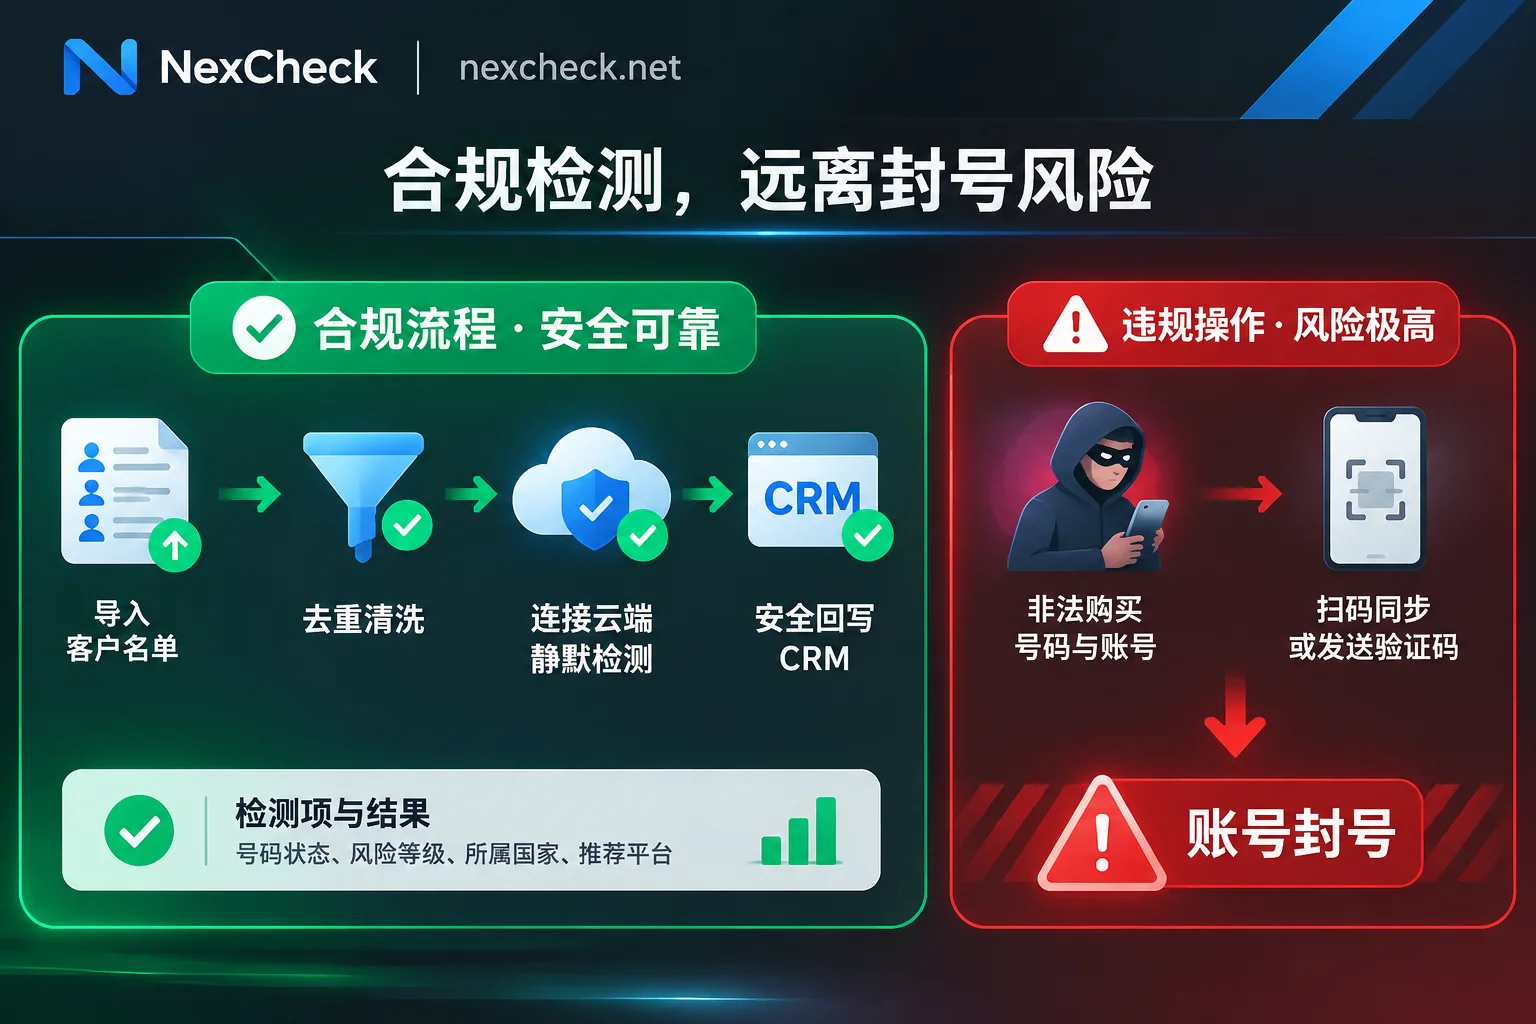
- 高危与违法场景:从黑市购买未经授权的公民个人手机号库、用爬虫恶意抓取非公开数据,或者像近年披露的灰产链条那样“批量买号→筛号识别实名账号→用接码换绑→转卖账号”。这类行为直接涉及侵犯公民个人信息罪,与企业正常的名单清洗有本质区别。
2. 检测方式:会不会惊动客户、连累自己的业务号?
很多人担心“筛号会给对方发验证码”,这个担忧并非空穴来风,而是取决于你选用了哪种底层机制:
- 本地通讯录同步 / 扫码登录脚本:部分廉价桌面软件要求你用自己的 WhatsApp 或 LINE 账号扫码登录,再把上万个号码批量导入通讯录触发好友刷新,甚至使用逆向客户端协议强行高频探测。这种做法会直接把你的业务号标记为异常操作,轻则限流、重则永久封号。
- 带“验证码兜底”的粗暴扫号脚本:市面上一些非正规的扫号脚本在常规探测未命中时,会开启所谓“旧设备验证码兜底(如尝试向目标已登录的客户端下发验证码)”来二次确认账号是否存在。这种操作不仅直接打扰用户、引发安全警报,还极易招致投诉。
- 云端无感静默检测:专业的服务端筛查不依赖用户自己的社媒账号登录,也不向目标号码发送任何短信验证码、消息或好友申请,仅在平台公开接口与状态可见范围内完成核验,从物理路径上避免惊动客户与连累业务号。
3. 结果误读:查到“已开通”不等于“可以群发”
很多团队的误区在于:名单筛干净了,直接拿去暴力群发,结果账号还是被封。原因很简单——“号码已注册某个社交平台”只代表技术上的可达性,不代表用户授权了营销触达(Opt-in)。如果忽略了发信节奏控制与退订机制,高投诉率同样会触发平台封控。
二、开展社交平台筛号必须守住的 4 条红线
无论是自研流程还是采购外部工具,企业团队在开展跨平台号码核验前,建议直接对照下面 4 条边界:
| 核验维度 | 合规做法(绿灯区) | 踩坑/违规红线(红灯区) |
|---|---|---|
| 名单来源 | 自有表单、订单沉淀、已授权的 CRM 存量联系人 | 购买来历不明的隐私料子、未经授权爬取他人手机号 |
| 检测手段 | 云端静默核验,不登录自身业务号、不向目标发验证码 | 自己小号扫码同步通讯录、用触发验证码兜底的脚本 |
| 隐私边界 | 仅读取用户设为公开的状态与基础字段,尊重隐藏设置 | 试图破解、绕过平台隐私限制读取非公开个人资料 |
| 数据留存与用途 | 结果仅回写自有系统做分层,及时清理中间任务文件 | 长期囤积他人号码建库转售,或脱离授权范围暴力群发 |
三、怎么合规落地?以 NexCheck 为例的安全清洗流程
理清了红线,在实际选型和执行时,可以按照“本地预处理 → 云端静默检测 → 回写后清理”三步来跑。以我们团队自用的预付费批量检测平台 NexCheck 为例,它在合规与风控设计上正好对应了上述要求:
第一步:先在浏览器本地完成格式清洗与去重
在把任何名单传到云端之前,不要直接把带着乱七八糟备注、重复行和缺失区号的原始 Excel 往系统里丢。你可以先使用 NexCheck 提供的号码清洗工具(详细格式规范也可以参考《号码清洗怎么做?从本地E.164格式化去重、基础空号风控到跨平台批量筛号的完整流程》):
- 纯浏览器端处理:清洗过程在本地浏览器里完成,不会创建付费检测任务,也不会提前把无效或重复数据上传扣费。
- 标准化与去重:工具会自动识别分隔符、按选定的默认国家补全国家码、转成标准 E.164 格式并完成去重。需要特别注意,NexCheck 控制台提交批量任务后不会自动去重(重复值会照常按条计费),所以这一步本地去重既能省预算,也能遵循数据处理的“最小必要原则”。
第二步:按平台与可见字段边界做静默核验
在确认名单来源合法后,再根据业务所在的市场,在 NexCheck 的社交平台筛号能力矩阵中挑选对应检测项。这一环节的核心是不越界、不惊动、不借用客户账号:
- 无需扫码登录个人号:彻底避开用员工微信号、WhatsApp 号扫码挂机同步通讯录导致的“扫码死号”风险(选型避坑细节可见《筛号平台怎么选?从扫码死号避坑、客户名单防泄露到跨生态批量核验方案》)。
- 明确无感静默检测:检测过程仅查询目标在对应平台那一刻的注册与公开状态,不发送消息、不发好友申请。例如在加密与金融类的 Binance 筛号页面中就明确写明:查询不登录币安账号、绝不向号码发验证码。
- 严守平台隐私设置边界:NexCheck 只会返回平台允许公开读取的字段,用户设为不公开的资料字段一概读不到。比如 WhatsApp 的头像、签名和最后上线时间受用户自身隐私设置限制;Facebook 的性别与头像也只读取主页设为公开的字段;Telegram 资料页本身没有性别、年龄字段,相关结果的可用度完全取决于用户公开的名称和头像;而像 LinkedIn 开通筛选目前只支持美国和印度号码,平台也没有设置中国大陆地区的区域方案。遇到因隐私限制未返回的字段,在 CRM 里保留为“未知”即可,不要强行猜测或尝试破解。
第三步:回写自有 CRM 并及时删除任务数据
批量任务按有效与无效分组返回后,应尽早把结果下载回写进你自己的 CRM 或广告受众池(跨平台分流打法可参考《社交平台筛号怎么做?从全网假号大清退、自定义受众匹配率优化到跨社媒精准分流方案》)。
在数据归属与留存上,NexCheck 的隐私政策写得很清楚:
- 客户是数据控制者:客户提交的名单属于客户自己的数据,必须由客户保证号码来源和用途合法,不得提交自己无权处理的号码。
- 不建对外销售库:平台只在执行当前检测任务的范围内处理名单,不出售客户数据,也不拿来建立对外销售的号码库。
- 不作长期归档,随时可删:NexCheck 不承诺结果保留天数,任务中心不能当长期归档库使用;你在控制台导出数据后,可以直接执行删除操作,确保敏感联系人数据只留在企业内部受控的系统中。
此外,NexCheck 仅负责筛查与状态核验这一环,不涉及群发消息、客诉跟进、短信接码或账号买卖——把“数据清洗”与“触达营销”在工具链上做物理隔离,本身也是降低业务合规风险的好习惯。
四、发起筛号任务前的 5 项合规自查清单
在打开 NexCheck 控制台 或参考快速入门文档上传文件前,花 1 分钟过一遍下面 5 个问题:
- 来源可溯吗? 这批号码/邮箱是否来自客户主动留资、成交订单或明确授权的合作方?如果是来路不明的外部购买名单,立即停用。
- 政策写了么? 面向海外(尤其是欧美)用户的隐私声明里,是否包含为了验证账号可达性、优化通知渠道而进行必要核验的条款?
- 本地去重了吗? 上传 CSV/TXT/XLSX 前,是否已经剔除了明显错号、国内测试号以及重复记录?
- 期望值合理吗? 团队是否清楚“检测结果只反映查询那一刻的平台公开状态”,既不保证单条 100% 绝对正确,也不能替代用户本人身份核验或 Opt-in 营销授权?
- 用完删掉了吗? 结果导出并回写 CRM 后,是否及时清理了平台任务记录,并且只对拥有合法沟通依据的已开通用户开展合规触达?
只要把数据源头守住、用不惊动对方的云端静默通道做清洗、拿回结果后遵守“最小必要”原则做好留存与退订管理,社交平台筛号就是一项完全合规、能实打实帮企业省下无效触达预算的基础设施。